Ransomware 2026: jak skutecznie chronić firmę przed atakiem — zaktualizowany poradnik
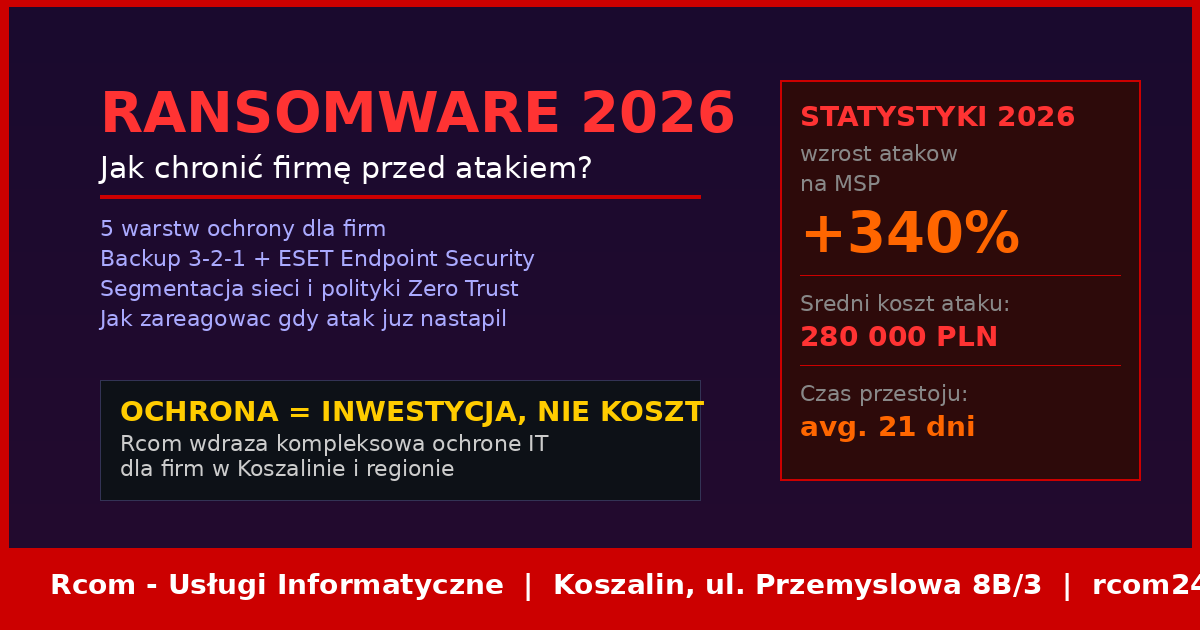
Ataki ransomware w 2026 roku osiągnęły skalę, której nie przewidywali nawet najbardziej pesymistyczni eksperci ds. cyberbezpieczeństwa. Według danych Europolu, liczba incydentów wymierzonych w małe i średnie przedsiębiorstwa wzrosła o 340% w porównaniu do 2024 roku. Średni koszt ataku dla firmy zatrudniającej do 50 pracowników to blisko 280 000 złotych — wliczając okup, przestój operacyjny, utratę danych i koszty przywrócenia systemów. Co gorsza, 40% firm, które nie posiadały aktualnej kopii zapasowej, nigdy w pełni nie wróciło do działalności.
To, co odróżnia ransomware 2026 od starszych wariantów, to precyzja i personalizacja ataków. Cyberprzestępcy nie działają już na ślepo — przed atakiem spędzają tygodnie na rekonesansie sieci ofiary, identyfikują kluczowe serwery, bazy danych i kopie zapasowe, a dopiero potem uruchamiają szyfrowanie. Jeśli masz backup w tej samej sieci co produkcja — atakujący zaszyfrują go razem z danymi.
Dlaczego małe firmy są głównym celem w 2026 roku
Przez lata panowało przekonanie, że hakerzy celują wyłącznie w korporacje. Dane z ostatnich 12 miesięcy całkowicie obalają ten mit. Małe i średnie firmy — sklepy, biura rachunkowe, gabinety lekarskie, warsztaty, firmy transportowe — stały się priorytetem numer jeden dla grup ransomware. Powód jest prosty: mają realny majątek i dane o wartości rynkowej, ale inwestują w cyberbezpieczeństwo wielokrotnie mniej niż duże przedsiębiorstwa.
Typowy scenariusz ataku w 2026 roku rozpoczyna się od phishingowego e-maila udającego fakturę od kontrahenta, powiadomienie o przesyłce kurierskiej lub wiadomość z ZUS dotyczącą e-wniosku. Pracownik klika link, nieświadomie instaluje dropper malware, który instaluje backdoor. Przez kilka tygodni atakujący obserwują sieć, mapują zasoby, wykradają dane wrażliwe — a dopiero potem aktywują ransomware. W tym momencie firma stoi przed wyborem: zapłacić okup (bez gwarancji odzysku danych), lub próbować odbudować systemy z kopii zapasowych.
W Rcom obsługujemy firmy z Koszalina i regionu, które doświadczyły takich ataków. Wnioski z każdego przypadku są identyczne: firmy z prawidłowo skonfigurowaną ochroną wielowarstwową odbudowują się w 1-2 dni. Firmy bez niej — tygodniami lub wcale.
5 warstw ochrony — co wdrożyć natychmiast
Ochrona przed ransomware nie polega na jednym rozwiązaniu. To system złożony z co najmniej pięciu warstw, które wzajemnie się uzupełniają. Każda luka w którymkolwiek poziomie to potencjalny punkt wejścia dla atakujących.
Warstwa 1: Endpoint Security nowej generacji. Klasyczny antywirus rozpoznający sygnatury nie wystarczy wobec polimorficznych wariantów ransomware, które zmieniają kod przy każdej infekcji. Potrzebujesz rozwiązania z analizą behawioralną i uczeniem maszynowym — takiego jak ESET Endpoint Security z modułem LiveGuard Advanced. System analizuje zachowanie każdego procesu w czasie rzeczywistym i blokuje podejrzane operacje zanim dojdzie do zaszyfrowania danych. W środowiskach testowych ESET wykrył i zablokował 99,7% próbek ransomware z 2026 roku, w tym warianty wcześniej nieznane.
Warstwa 2: Backup 3-2-1 z immutable storage. Reguła 3-2-1 to minimum: 3 kopie danych, na 2 różnych nośnikach, 1 kopia poza siedzibą firmy. W 2026 roku to wciąż za mało bez dodatkowego zabezpieczenia — kopie muszą być immutable, czyli niemutowalne przez określony czas. Rozwiązania takie jak Synology NAS z WORM storage lub backupy chmurowe z włączonym Object Lock sprawiają, że nawet jeśli atakujący przejmie konto administratora, nie zdoła usunąć kopii zapasowych.
Warstwa 3: Segmentacja sieci i Zero Trust. Jeśli wszystkie urządzenia w firmie są w jednej sieci VLAN bez jakichkolwiek ograniczeń ruchu między nimi — jeden zainfekowany komputer może w ciągu minut zaszyfrować wszystkie udziały sieciowe. Segmentacja sieci polega na podziale infrastruktury na izolowane segmenty: serwery produkcyjne oddzielnie od stacji roboczych, stacje oddzielnie od urządzeń IoT. Komunikacja między segmentami odbywa się wyłącznie przez firewall z granularnymi regułami.
Warstwa 4: Zarządzanie uprawnieniami i MFA. Zasada minimalnych uprawnień (Principle of Least Privilege) zakłada, że każdy użytkownik ma dostęp wyłącznie do zasobów niezbędnych do wykonania swoich obowiązków. Wdrożenie Active Directory z prawidłowo skonfigurowanymi grupami bezpieczeństwa i Group Policy Objects eliminuje scenariusze, w których jeden przejęty konto pracownika daje atakującemu dostęp do całej infrastruktury. Multi-Factor Authentication na wszystkich kontach administracyjnych i VPN to w 2026 roku absolutne minimum.
Warstwa 5: Monitoring i szybka reakcja. Nawet najlepsza ochrona nie da 100% gwarancji. Dlatego niezbędny jest system monitoringu bezpieczeństwa (SIEM) który wykrywa anomalie — nietypowe transfery danych w nocy, masowe próby logowania, nieoczekiwane połączenia z zewnętrznymi adresami IP. Im szybciej wykryjesz atak w fazie rekonesansu, tym większa szansa na jego zatrzymanie zanim dojdzie do zaszyfrowania.
Co zrobić gdy atak już nastąpił — procedura kryzysowa
Jeśli w Twojej firmie doszło do ataku ransomware, każda minuta ma znaczenie. Oto procedura, którą zalecamy klientom Rcom — wypracowana na podstawie rzeczywistych incydentów obsługiwanych przez nasz zespół.
Krok 1: Natychmiastowa izolacja. Odłącz od sieci wszystkie zainfekowane urządzenia — nie wyłączaj ich (może to zniszczyć artefakty potrzebne do analizy), ale fizycznie odłącz kable sieciowe i wyłącz Wi-Fi. Zablokuj dostęp VPN. Celem jest zatrzymanie lateralnego ruchu malware w sieci.
Krok 2: Ocena skali i identyfikacja wektora ataku. Zanim zaczniesz przywracać systemy, musisz wiedzieć jak doszło do ataku — inaczej przywróconą infrastrukturę zaatakują ponownie. Przeanalizuj logi systemowe, sprawdź e-maile w czasie przed incydentem, zbadaj połączenia sieciowe.
Krok 3: Powiadomienie organów i UODO. Atak ransomware, który objął dane osobowe, należy zgłosić do UODO w ciągu 72 godzin. Niedopełnienie tego obowiązku to ryzyko kar finansowych niezależnych od konsekwencji samego ataku. W przypadku firm obsługujących dane wrażliwe (np. biura rachunkowe, gabinety medyczne) powiadomienie jest obowiązkowe.
Krok 4: Odbudowa z kopii zapasowych. Tu decydujące znaczenie ma jakość backupu. Jeśli kopie są aktualne, nienaruszone i przetestowane — odbudowa może trwać kilka godzin. Jeśli backup był w tej samej sieci i został zaszyfrowany wraz z danymi produkcyjnymi — stoisz przed wyborem między płaceniem okupu a utratą danych.
Nie płać okupu bez konsultacji ze specjalistą. Płatność nie gwarantuje odzysku danych — w 2025 roku 35% firm, które zapłaciły okup, nie odzyskało wszystkich danych. Co więcej, zapłata finansuje kolejne ataki i często skutkuje ponownym atakiem na to samo przedsiębiorstwo.
FAQ — najczęstsze pytania o ransomware
Czy backup w chmurze (np. Google Drive, OneDrive) wystarczy jako ochrona przed ransomware?
Niestety nie — przynajmniej nie bez dodatkowej konfiguracji. Wiele wariantów ransomware aktywnie szuka i szyfruje synchronizowane foldery chmurowe. Jeśli Twój folder OneDrive jest automatycznie synchronizowany ze stacją roboczą, zaszyfrowane pliki mogą zastąpić wersje chmurowe zanim usługa je wykryje. Bezpieczne użycie chmury jako backupu wymaga: włączenia wersjonowania plików z retencją minimum 30 dni, zastosowania osobnych kont do backupu (bez synchronizacji dwukierunkowej) oraz regularnego testowania procedury odtwarzania danych.
Jak ocenić, czy moja firma jest narażona na atak ransomware?
Istnieje kilka wskaźników wysokiego ryzyka: brak regularnych aktualizacji systemów operacyjnych i oprogramowania, używanie przestarzałych systemów (np. Windows 7, Windows Server 2012), brak segmentacji sieci — wszystkie urządzenia w jednej podsieci, dostęp RDP wystawiony bezpośrednio na internet, brak MFA na kontach administracyjnych, backup przechowywany w tej samej sieci co dane produkcyjne. Rcom oferuje bezpłatny audyt bezpieczeństwa IT, który identyfikuje krytyczne luki przed atakiem.
Ile kosztuje wdrożenie skutecznej ochrony przed ransomware w małej firmie?
Koszt zależy od skali firmy, ale orientacyjnie: ESET Endpoint Security dla 10 stanowisk to około 2 000-3 000 zł rocznie, NAS Synology z odpowiednią konfiguracją backupu to jednorazowo 3 000-6 000 zł, segmentacja sieci przez managed switch i konfigurację firewall — 2 000-5 000 zł. Łącznie wdrożenie pełnej ochrony wielowarstwowej dla małej firmy to koszt 8 000-15 000 zł jednorazowo i 3 000-5 000 zł rocznie. Dla porównania — średni koszt ataku ransomware w 2026 roku to 280 000 zł. Inwestycja w ochronę zwraca się już przy pierwszym unikniętym incydencie.
Skontaktuj się z Rcom: +48 606 948 503 | kontakt@rcom24.pl
Rcom — Usługi Informatyczne Rafał Radzimski | Koszalin, ul. Przemysłowa 8B/3 | rcom24.pl